
(ⅲ)情報管理者(controller)の基本的責務の解説
①データ侵害についてUODO局長に通知するにはどうすればいいか?
データ侵害は、所管官庁であるUODO局長に(ポーランド語で)通知する。
当該データ侵害は、次の4つの方法のいずれかで通知する。
1.ポーランド政府の企業家向け専門サイト(biznes.gov.pl)プラットフォーム上で入手可能な一般的な手紙書式を使用して、完成したフォーム(下 記で入手可能)を送信する。

3.電子的にプラットフォームbiznes.gov.pl上で直接利用可能な専用の電子フォームを完成させることは、以下で利用可能なフォームと同等である。
4.事務局の住所に記入済みの書式を通常の郵便で送付する。
GDPR違反がさまざまなEU諸国の人々に関係している場合、個人データ保護局長は、必ずしもそうである必要はないが、主任監督当局(すなわち、コントローラまたはプロセッサに関連する当局)となることができる。国境を越えたデータ侵害の場合、管理者は、その侵害の対象となっている処理活動に関する主任監督当局がUODO局長または他のEU加盟国の監督当局のどちらであるかを分析する。EU指令第29条専門家会議が策定した「Guidelines for identifying a controller or processor’s lead supervisory authority:Adopted on 13 December 2016 As last Revised and Adopted on 5 April 2017を参照
②情報管理者の通知義務、通知先、データ侵害時のリスク分析などはUODOのウェブサイトでポーランド語等でGDPRやUstawaを引用しながら解説している。ここでは略す。
③情報保護オフィサーの指名、UODOへの報告・変更届、任務、独立性、素養、UODOとの協働等に付UODOウェブサイトで解説している。
同オフィサーの手続きに関しUODOサイトはポーランド語で詳しく解説を行っているので本ブログでも以下、具体的に引用、仮訳する。
*データ保護オフィサーの選任に関する通知の解説サイト
貴社は個人データを処理しているか? データ保護オフィサーを指名し、データ保護当局に通知する必要があるかどうかを確認してください。
(1) この問題を解決する方法
問題は次のとおり解決することができる。
• 電子的には次のとおりオンラインで入手可能です。
オンラインで入手
資格のある電子署名または信頼できるプロファイルを使用してアプリケーションを適用してください。
(2) 知っておくべきことは、誰がサービスを利用できるかである。
あなたがデータ保護オフィサーを指名することに決める前に、あなたがあなたの会社または施設でGDPR第37条で説明されているように個人データを処理するかどうか考えてください。 もしそうであるなら、あなたはデータ保護オフィサーを指定する必要がある。
(ⅰ)次のような場合は、あなたは特にデータ保護オフィサーを指名しなければならない。
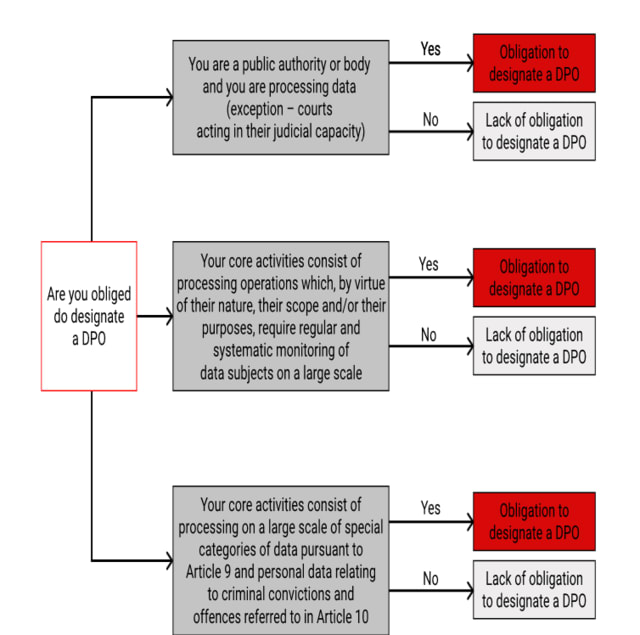
【オフィサーの指名に関するフローチャート】
① 銀行、保険会社、警備会社、携帯電話会社、インターネットプロバイダー
② 病院、診療所
(ⅱ) 保護オフィサーを指名する必要のない場合
EU保護指令第29条専門家会議のデータ保護オフィサーの任命に関するガイドラインによれば、次のようにな場合はオフィサーを指名する必要はない。
① 医師自身が個々の診療を行う場合
② 弁護士や法律顧問が有罪判決や法律違反のデータを処理する場合
(3) 誰がデータ保護オフィサーになることができるか?
オフィサーは、データ保護の分野で法律や実務慣行に関する専門知識を持っている人である。それはあなたの従業員でも社外の外部の者でも可である。
(4) データ保護オフィサーにはどのような任務が課されるか?
オフィサーの主な仕事は次のとおり。
① 個人データ保護の分野における従業員および監査のためのトレーニングの開催
② データ保護規則への遵守の監視
(5) 個人情報保護局(UODO)への通知等の連携
(ⅰ) オフィサーはいつから仕事を始めるべきか。
UODOへの通知は、データ保護責任者の指名から14日以内に送信されるものとする。
(ⅱ)どこの事務所でこの問題を解決するか?
個人データ保護事務所他である。
(6) 段階をおった具体的手順の説明
1.新しいデータ保護オフィサーの指名についてUODOに通知する
同通知は、報告事業体を代表する権限を与えられた人物によって署名される。
具体的に必要なドキュメント
1. 新データ保護オフィサーの選任に関するお知らせx
2. 代理人をたてる場合の委任状x
3. 委任状に対する印紙税の納付証明
*代理人による保護オフィサーの届出
代理人をたてる場合は、代理の委任状および印紙税の支払証明を添付することを忘れないでください(PLN 17)。あなたはあなたの夫、妻、子供、両親、祖父母、孫または兄弟に与えられた委任状の代金の支払いを要しない(印紙税は、予算単位および地方自治体単位特に免除されている) 。
ワルシャワ首都のシュロムディシエ地区事務所の代理人に委任状の印紙税を印紙する。
2. UODOの局長があなたの通知を受け取る
通知を送信した後、あなたは送信の確認通知を受け取る。
*通知に関しUODOにいくら払わなければならないか?
通知サービスは無料である。
ただし、このサービスを代理人( 委任状に関する情報)で提供する場合にのみ追加料金が発生する可能性がある。
*あなたはオフィサーの通知結果につきどのくらい待つことになるか?
あなたの訴訟はすぐに対処される。
3.留意すべき通知のチェックポイント
① 多くの企業では、1人のデータ保護オフィサーを指名する。
企業のグループ(例えば資本グループ)が1人のデータ保護責任者を任命することがある。これらの会社のそれぞれはUODOに別々に通知を送らなければならない。
② データ保護オフィサーの指名について通知する上での点検
あなたはすでにデータ保護オフィサーを任命しているか? 企業のWebサイトなどで、オフィサーに関する情報を共有しておくこと。
3.ポーランドのGDPRの国内立法化の動向
ポーランドの個人情報保護法(EU一般情報保護規則:(EU)2016/679)の国内立法化
非公式の英語訳版の添付ファイルを開くこと)を参照。またポーランド語版は「個人データ保護法(Ustawa z dnia 10 maja 2018 r. o ochronie danych osobowych;ACT of 10 May 2018 on the Protection of Personal Data(以下、”Ustawa”という)」を参照されたい。
なお、ポーランド議会の国内立法や約300にまたがる関係法整備の遅れは問題があったことは間違いなかろう。前述の弁護士グジェゴシュ・ゲンボレック( Grzegorz Gęborek) 氏のレポートでもこの問題が指摘されている。
4.UODOの最近時の主な活動と特徴
3月29日、UODOは国立地方自治研究所と共同して2019年5月, 6月の2カ月にわたる「GDPRおよびUstawaにわたる個人情報保護の変更」と題するローカルトレーニングを開始するポーランド国内4か所(ポズナン(Poznań)、グダニスク( Gdańsk )、ジェシユフ(Rzeszów)、ワルシャワ(Warszawa))で開く旨公表した。このイニシアテイブの対象は、行政機関のデータ管理責任者とその他責任を持つ主要人物となる。また同時に「T4DATA国際プロジェクト」(第6項で説明する)の48時間ウェブニア講義(オンラインセミナー)を実施する予定である。
5.UODOの個人情報保護局長は英国のEU離脱(Brexit)の場合にポーランドから英国に個人データをいかに適法に移送するかという問題
UODOの個人情報保護局長エディタ・ビエラク・ジャマ(Edyta Bielak-Jomaa)局長(以下、「局長」という)は、2019年1月17日の記者会見で、英国のEU離脱(Brexit)の場合にポーランドから英国に個人データをいかに適法に移送するか、その方法等を説明した。以下でその内容を仮訳する。
この問題を規制する国際協定を締結せずに欧州連合からの英国の撤退の可能性が高いことに関連し、ポーランドの起業家等の管理者および処理者に対し個人データ移転に対するその影響について説明した。また、局長はこれのために適切に準備する方法についても、以下のとおり助言した。
個人データ移転に関する現在の関係規則は、2019年3月29日までしか適用されない。
2019年3月29日まで、つまり英国が欧州連合の加盟国である間は、追加の制限なしに、英国地域で事業を行っている事業体等への自由なデータ移転の可能性がある。これまでのところ UE内のデータ移送は、「自由な個人データ・フローの原則」を利用しうる。これによれば、ポーランドから他の欧州経済地域(EU加盟国、アイスランド、リヒテンシュタイン、ノルウェー)(注7)への個人データの移転もまるでそれがポーランドの領土で起こったかのように扱われる。すなわち、基本的なデータ処理原則とその結果としての義務を遵守することが要求される。
2019年3月30日現在では、イギリスは「第三国」として扱われる予定である。
EUの一般データ保護規則(2016/679;以下”GDPR”)に照らして、3月30日現在、イギリスは第三国として扱われます。つまり、英国へのすべての個人データ移転は、GDPRの第5章で規定されている第三国または国際機関へのデータ移転に関する追加要件を満たす必要がある。
(1) 2019年3月29日以降のデータ移転の正当性を確保する方法とは?
2019年3月30日の時点で、新しい法的状態での英国へのデータ移転の正当性を保証するために、ポーランドの起業家や公共団体も事前に準備する必要がある。
(2) 2019年3月30日までにどのような措置を講じる必要があるか?
現在英国に個人データを移転している各データ管理者または処理者は、次の行動をとる必要がある。
① どの目的のために、また如何なる法的根拠に基づいて現在英国にデータを移転しているのかを特定する。
② これらのデータ移転を2019年3月29日以降も継続するかどうかを決定する。
③ データ移転を可能にする関連メカニズムまたは法的根拠を選択しかつ実装する。
④ 必要に応じて、次のものを修正、適用する。
1) 処理活動の記録を含む、内部データ処理の文書化
2)プライバシーポリシーなど個人情報取扱条項
3) 拘束的企業準則
データ移転に関連する義務に影響を与える可能性がある如何なる規則の下で行われるのかはまだわからないので、EUからの英国の離脱のプロセスに関する情報に従ってほしい。
今後、数週間の英国のEU離脱の進行状況に応じて、局長が最新の情報とガイドラインを提供する。
(3) 第三国へのデータ移転の原則
原則として、第三国へのデータ移転は、欧州委員会が、その第三国が適切なレベルの個人データ保護を保証すると決定した場合にのみ行うことができる。 第三国に関して妥当性判断が下された場合、追加の活動を行う必要なしにデータ移転が許可される。欧州連合理事会(EC)は、カナダ、ニュージーランド、イスラエルなど(注8) に関してこのような決定を下している。
残念なことに、2019年3月末までにECが英国に対し、そのような決定を下すことは不可能である。したがって、ECが発行する頃には、データ移転を可能にする適切な決定の代替案 がチェックされなければならない 。
***********************************************************
(注7) 個人データを自由に移転することができる地域は、欧州経済圏(EEA: the European Economic Area)にも拡大されている。すなわち現EU構成国28か国とアイスランド、リキテンシュタイン、ノルウェーの計31か国間では、個人データを自由に移転することができる。
なお、EEAはEFTA(欧州自由貿易連合)加盟国がEUに加盟することなく、EUの単一市場に参加することができるための仕組みで、1994年1月1日に発効したEEA協定によるもので、物、サービス、人、資本の移動が自由になった。
(注8) EUにより、個人データ保護の水準が十分であると認められた国・地域には、個人データを移転することが可能になっている。そのような十分性が認められた国・地域は本稿執筆時点で、スイス、カナダ、アルゼンチン、ガーンジー島、マン島、ジャージー島、フェロー諸島、アンドラ、イスラエル、ウルグアイ、ニュージーランドとなっています(2016年9月26日デロイトトーマツサイバーセキュリティ先端研究所ニュースレター Vol.7「EU一般データ保護規則の概要」から一部抜粋)。
**************************************************************************
Copyright © 2006-2019 芦田勝(Masaru Ashida).All Rights Reserved.You may reproduce materials available at this site for your own personal use and for non-commercial distribution.
コメント
コメントを投稿