イタリアのデータ保護庁(Garante)は、GDPRの下での適切なセキュリティ対策の実施を欠如したプラットフォーム事業者に対し罰金5万ユーロ(約620万円)命令をもって挑戦した 。
最初のEU「一般データ保護規則(GDPR)」にもとづく”Garante”の罰金命令は、Movimento 5 Stelle Webサイトを運営しているいわゆる「ルソー・プラットフォーム(Rousseau platform)(以下、「ルソー」という)」でのデータ漏洩によるプライバシー保護措置の実施策の欠如を理由に、”Garante”によって発布された。
これまでの”Garante”の罰金命令について、筆者は2019.2.8 ブログ「イタリアGaranteが違法なテレマーケティング行為を理由に”Wind Tre”に60万ユーロの罰金命令を下す」で詳しく解説したところであるが、今回の罰金はその10分の1以下であり、その差が法の違法性判断か、具体的にどのように出てきたかを検証したいと考えた。
まず、初めに”Garante”のウェブサイトからチェックしたが、リリース文はすぐに見つかったもののイタリア語が不得意な筆者にとって、その仮訳はかなりの困難を伴うものであった。したがって簡便な手法ではあるが、イタリアの弁護士ジュリオ・コラージョ(Giulio Coraggio)の解説サイト「イタリアで発行された最初のGDPRに基づく罰金」を引用、以下のとおり仮訳することとした。
なお、政党の活動や電子投票におけるウェブサイトのセキュリティ対策の徹底についても、”Garante”のリリース文は重要な内容を含んでいることは間違いない。大部ではあるが、機会を改めて執筆する予定である。
1.ルソー・プラットフォームに関連する事件の事実関係
イタリアの政党「5つ星運動(Movimento 5 Stelle)」(筆者注1)に加入している多数のウェブサイトが、「ルソー(Rousseau)」という名前のプラットフォームを介して、データ・プロセッサによって運営されている。このプラットフォームは、2017年夏の間に起きたデータ漏えい事件を受け、透明性を高めるためにプライバシー情報の通知を更新する義務に加えて、イタリアのデータ保護当局である”Garante”は、実行されたデータ処理活動に、いくつかのセキュリティ対策の実施を命じた。
2.プライバシー関連のセキュリティ対策の欠如が原因
ルソーはプライバシー情報通知の更新をタイムリーに完了した一方で、イタリアの”Garante”は、以下のGDPR関連のセキュリティ対策のいくつかがルソー・プラットフォームに実装されていないことについて懸念を表明した。
(1) 脆弱性評価(vulnerability assessment) (筆者注2)は定期的に繰り返すべきであったが、”Garante”によれば、ルソーはパッチの実装を非常に複雑で時間のかかるものにした供給元によってもはや更新されない古いプラットフォームの使用状態を放置するという問題を残した。
(2) アカウントの作成に使用され、プラットフォームで採用された「ブルートフォース攻撃」(筆者注3)のリスクを回避するためのパスワードの強化を目的としたシステム。
(3) 転送中のデータを保護し、ルソーのプラットフォームに導入された対策である偽のサイトにユーザーが魅了されるリスクを軽減するための、安全なプロトコルとデジタル証明書の欠如。
(4) 大半のユーザーに関連して分類された「脆弱な暗号アルゴリズム」により、パスワードの保管のセキュリティレベルを高めることを目的としたソリューションの欠落。
(5) データの完全性と少なくとも実行された活動の事後管理を保証するために、ルソー・システムのデータベースにアクセスと操作の完了(いわゆるログ)の記録を保持する義務のある監査手段が完全に実装されていないシステム。
特に、この問題の主な原因は、ログファイルの保存に関連する措置が採用されていないことである。実行された操作の記録が行われていない間に、一部のページを追跡できた。
さらに、”Garante”は、プラットフォームの運用において、共有アカウントが非常に大きな特権を持つシステム管理者によって使用されることを調査した。 これは、このようなシステム管理者が政治的意見を含むような特別なカテゴリの個人データにアクセスする可能性を考慮すると、大きな問題であった。
最後に、電子投票システムによって実行された活動を匿名化することを目的としたセキュリティ対策も適切ではないと考えられた。
3.イタリアで発布された最初のGDPRにもとづく罰金命令
前記の各問題により、ルソーのプラットフォーム上で適切な技術的および組織的な対策が欠如していることがGDPRの第32条に違反するとされ、5万ユーロの罰金が科せられた。(第83条第4項参照)
興味深いことに、 この罰金は プラットフォームのデータ管理者である「政党:5つ星運動(Movimento 5 Stelle)」 に対してではなく 、データ処理者であるRousseau協会に対して科された点である。 データ保護当局(Garante)は、データ管理者がデータ処理者によって実行されたことすべてに責任を負うとは考えず、データ管理者の責任なしにデータ処理者の責任がある可能性があることを認識した点で、これは非常に興味深い点である。
これはGDPRによって導入された大きな変更点であり、筆者のトピック記事「 GDPRは技術サプライヤーにとっての新たなリスクを生むか?(New risks for tech suppliers with the GDPR?)」および「GDPRの下では、プライバシーの罰金は本当に高額となるのか?(Are privacy fines really massive under the GDPR?”)」で読むことができる。
また、この”Garante”の決定は、プラットフォーム処理による大量の個人データに関して、プライバシー保護当局が適切に整備することを期待しているセキュリティ対策をより明確に理解できるため、興味深いものである。 確かに、イタリアのプライバシーコードは、導入されるべき最低限のセキュリティ対策にかなり具体的であるが、GDPRは説明責任の原則に照らしてデータ管理者によって採用されたセキュリティ対策の妥当性に関して評価を要求する。
最後に、”Garante”の調査は2018年5月以前に開始されたが、ルソー・プラットフォームは2018年5月25日以降に発せられたGaranteの命令によって要求される安全保障措置を採用しなかったので、イタリアのデータ保護当局はGDPRの下で罰金を発行したことを言及する価値がある。このことは、これら”Garante”の係属中の手続きもGDPRのもとでの罰金のフォローアップにどのようにつながるかを示している。
***************************************************************************
(筆者注1) 「五つ星運動(Movimento 5 Stelle)」は、イタリアの政党。2009年10月4日に人気コメディアンのベッペ・グリッロ(ジュゼッペ・ピエーロ・グリッロ)と、企業家・政治運動家のジャンロベルト・カザレッジョによって結党された。大衆の不満に率直な賛同を示す人民主義政党(ポピュリズム)として行動し、近年の欧州経済危機とそれに伴うマリオ・モンティ政権の経済改革により、雇用不安や増税を背負わされた国民の中流層・下流層から急速に支持を集めている。
党名の由来であり、シンボルでもある五つの星は社会が守り抜くべき概念(発展・水資源・持続可能性のある交通・環境主義・インターネット社会)を指している。 (Wikipediaから一部抜粋。)
(筆者注2) 脆弱性評価(vulnerability assessment)問題を公開ウェブサイトの重要課題と位置づけて解説しているものとしては「Symantec:「White Paper:公開ウェブサイトに安心感を!脆弱性診断のススメ」等が参考となろう。また、脆弱性評価の流れ図として情報処理推進機構(IPA)の図を以下、引用する。
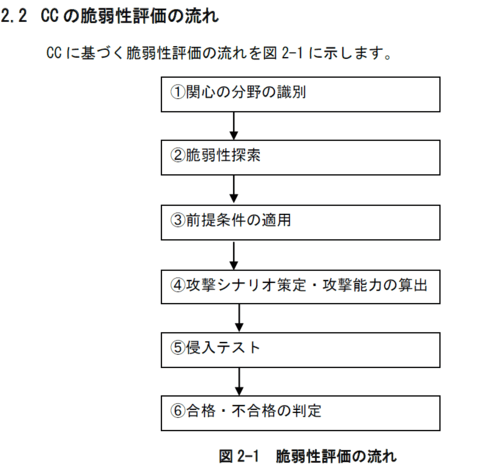
IPA「開発者のためのセキュア解説書(脆弱性評価編)」 7頁から引用。
(筆者注3) 総当たり攻撃(brute force attack )とは、暗号の解読やパスワードの割り出しなどに用いられる手法の一つで、割り出したい秘密の情報について、考えられるすべてのパターンをリストアップし、片っ端から検証する方式。(IT用語辞典から引用)
***************************************************************************
Copyright © 2006-2019 芦田勝(Masaru Ashida).All rights reserved. You may display or print the content for your use only. You may not sell publish, distribute, re-transmit or otherwise provide access to the content of this document.
コメント
コメントを投稿