10月25日、ロシアの独立系ビジネス新聞「コメルサント(実業家;ビジネスマンの意味)(Коммерса нтъ:Kommersant.ru)」は、LinkedIn(LinkedIn(2003年5月にサービスを開始した世界最大級のビジネス特化型ソーシャル・ネットワーキング・サービスおよび同サービスを提供するアメリカ合衆国カリフォルニア州シリコンバレーの企業。2014年8月現在の登録ユーザーは全世界で3億1300万人を超え、日本では、現在100万人以上が会員登録をしている)がロシア・モスクワ市の第一審タガンスキー地方裁判所(Тага́нский райо́нага́нский райо́н:Tagansky)が、2016年8月に「改正個人データに関するロシア連邦法(Federal Law No. 242-FZ 2014 ) (注1) (後述する「データ・ローカライゼイション法(ロシアの個人情報国内保持法)」)に違反したとしてロシアのインターネット利用者からLinkedIn接続を遮断する旨のロシアのデータ保護庁(Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций:Roskomnadzor) (注2)の告訴にもとづき、今回の罰則的措置を科したとのニュースが届いた。
同法は、ロシア国内のその個人データを格納するためにロシアの市民から個人データを集めたウェブサイトやその他の企業を対象とする。第一審の地方裁判所に訴えが係属し、今回の訴えはロシアの通信・情報技術・マスコミュニケーション監督庁である原告Roskomnadzorの勝訴であったが、被告の控訴に係る審理は2016年11月10日に行われる予定である。
同裁判で、Roskomnadzor (注3)は、LinkedInの行動が他の一般的なロシアのデータ・プライバシー法に加えてデータ・ローカライゼイション法の規定に違反した(たとえば登録プロセスが完了する前に、彼らの同意なしで非使用者から個人データを集めること等)と主張した。これらの法律違反への処罰は、1)罰金によるか、または2)ロシアのインターネット利用者からウェブサイトを遮断することによって罰するという規定があり、今回、Roskomnadzorは後者の罰則を求めたものである。
今回のブログは、(1)ロシアの個人情報保護法制及び規制・監督機関の概要(わが国の総務省の資料の訂正も含む)、(2)米国のGoogleやFacebook等その他の大手SNSプロバイダーの保護法違法問題はないのか、ロシアの人権擁護団体の見解は如何、(3) 最後にわが国等でも正確な解説が皆無であるロシアの現行の司法制度につき、ロシアのRAPSI(国家司法情報局)等の解説資料等にもとづき概観しておく。
なお、今回はあえて正面から取り上げなかったが、ロシアの人権問題、特にIT監視社会問題 (注4) は、例えば本ブログの読者がロシアの連邦機関のウェブサイトにアクセスしたときの自身のPCにインストールしているセキュリティ・ソフトの反応を見れば一目であろう。機会を見て改めて取り上げたい。
今回は、2回に分けて掲載する。
1.ロシアの個人情報保護法制および保護にかかる連邦規制・監督機関の概要
わが国の解説として一般的に引用される資料は、以下の総務省の解説であろう。
「ロシア連邦「通信・情報技術・マスコミ監督庁(The Federal Service for Supervision of Communication, Information Technology, and Mass Media:ROSKOMNADZOR)」
Federal Service for Supervision of Communications, Information Technology, and Mass Media.
所掌事務:電気通信分野を直接的に監督する規制当局。事業者への免許付与、周波数割当、電波利用料の設定等を所掌する。」
ところが、筆者が独自に調べた限り、これはかなり正確性を欠く内容である。今回の改連邦保護法(いわゆる「データ・ローカライゼーション法」)違反につき、なぜROSKOMNADZORが告発したかが見えない。関心が弱いせいか調査内容が曖昧な理由は不明であるが、わが国の研究者の怠慢でもあろう。
以下の内容は、ロシアの通信・情報技術・マスコミ監督庁である「ROSKOMNADZOR」のサイトをもとに筆者が仮訳したものである。
*ROSKOMNADZORサイトの訳文
通信・情報技術・マスコミ監督庁(Roskomnadzor)は、(1)電子メディアとマスコミュニケーション、情報技術と電気通信を含むメディア全般に対し監督責任があり、(2) 処理される個人データの守秘性を保護する法律の遵守状況を監視すること、(3)無線周波数サービスの仕事を組織化することに責任を負う連邦行政機関である。

photo:ROSKOMNADZOR長官:アレキサンダー・ジャーロフ(Жаров :Александр Александрович:Alexander Zharov))
*ROSKOMNADZORの設置根拠法
THE GOVERNMENT OF THE RUSSIAN FEDERATION REGULATION
No. 228 of March 16, 2009 ON THE FEDERAL SERVICE FOR SUPERVISION OF COMMUNICATIONS, INFORMATION TECHNOLOGY,AND MASS MEDIA 11/4(20)
(2)2015年「連邦データ・ローカライゼーション法(No. 242-FZ)」2014年7月21日大統領署名
原文(英語版)は「Federal Law No. 242-FZ of July 21, 2014 on Amending Some Legislative Acts of the Russian Federation in as Much as It Concerns Updating the Procedure for Personal Data Processing in Information-Telecommunication Networks (with Amendments and Additions)」 である。
ジェトロの解説文(注5)があるが、今回の地裁判決の内容を正確に理解するには不十分である。経済産業省の委託調査報告(委託先:デロイト トーマツ リスクサービス株式会社)が、わが国では具体的な内容といえるので、ここであえて抜粋、引用する。なお、筆者の責任で連邦法等にリンクを張った。
「2.2.2. ロシア連邦:
個人データ保護・プライバシー保護法の整備状況
(1)ロシア連邦では、「N152-FZ 2006年7月27日の個人データに関する連邦法」(以下、「個人データに関するロシア連邦法」という。) (注6)が包括的な個人データ保護・プライバシー保護法として整備されている。同法では、ロシア国外に個人データを移転するには、原則として個人データが十分に保護されているとロシア政府が認めた国である必要がある。
「The Order No. 274 of March 15, 2013, of Roskomnadzor」(registered by the Ministry of Justice of the Russian Federation on April 19, 2013; registration number 28212)によれば、ロシア政府が個人データを十分に保護していると認めた国は、47ヵ国とされている。
また、個人データが十分に保護されているとロシア政府が認めていない場合には、データ主体が同意している場合、ロシアが批准した国際条約に基づく場合、連邦法に基づく場合、契約を履行するために必要な場合、データ主体から書面による同意が得られない場合であって、かつ、重要な権益を保護するために必要な場合にのみ、ロシア国外への越境移転が認められる。
改正個人データに関するロシア連邦法の概要
(2)ロシア政府は、個人データに関するロシア連邦法を改正し、2015年9月1日に施行した。
改正法は、ロシア国民の個人データを収集するウェブサイトの運営者を対象に、データの保存、修正、更新などに使用するデータベースをロシア国内に設置しなければならないと定めている(第18条5項)。加えて、事業者が同改正法に違反した場合には、規制当局は違反した事業者のドメインに対するアクセスを遮断するようISPに対して命令することが可能となっている(第23条3項)。」
(平成28年3月「我が国経済社会の情報化・サービス化に係る基盤整備事業」(越境データフローに係る制度等の調査研究)報告書 経済産業省(委託先 デロイト トーマツ リスクサービス株式会社))から一部抜粋。
なお、ロシア連邦の外部監督機関である通信・マスコミュニケーション省(Roskomnadzor)は、少なくとも2016年1月までの間は、一部の米国企業に対して改正法の遵守状況を調べない意向であることを示していた。
仮訳は略す。
2.LinkedIn判決をめぐる解説記事例
主な2つの解説記事を仮訳する。なお、一部記事内容に重複があるが、あえてそのまま記載した。
(1)10月26日付けモスクワ・タイムス記事「LinkedIn Under Attack in Russia: What's Next? :Russia's media watchdog takes aim at one of the world's largest social networks」
以下、記事に即して仮訳する、なお、メデイア記事であるがゆえに伝聞記事の部分が気になるが、事実関係に関する点もあるのであえて加工しなかった。
○中国では、LinkedInは中国政府によって禁止されない唯一の主要なソーシャル・ネットワークであった。同社の経営陣は、規則によってプレーして、政治的に好ましくない内容を検閲することに同意した。皮肉にも、ロシアで、LinkedInは、規則に違反しないようもてあそばないためにクレムリン・メディアの番犬Roskomnadzorによって禁止される最初のソーシャル・ネットワークとなった。
○それは、LinkedInはその保有するユーザ・データをロシア国内にあるサーバーに格納するためにロシアの市民の個人情報を処理することをインターネット会社を義務づけた2014年の連邦法を遵守していないという理由で訴えられたが、モスクワの控訴裁判所がRoskomnadzorに味方して、ソーシャルネットワーキング・サイトをブロックするという下級裁判所の決定を支持するならば、11月10日に何が起こるであろうか。
○LinkedInに対するRoskomnadzorの動きは、1つの単純な理由から関係者に驚きをもたらした。
多くのソーシャルネットワーク・サイトは、ロシアの市民のユーザ・データを収集、処理し、共有する。しかし、フェイスブックでもない、ツイッターでもない、WhatsAppでもない誰もが、実際に2014年の連邦法には従えないし、また、多くのアナリストは同法は強制しえないと思っていた。
メディア監視者Roskomnadzorは、裁判においてセキュリティ問題を起こした同社の歴史への反応にもとづき、LinkedInのターゲティングとして告訴した理由を説明した。LinkegInサイトは、2012年に640万のユーザー名とパスワードが盗まれた大きいのハッキング事件を引き起こしたがゆえに悪名高い。
○Roskomnadzorの報道官である ヴァデム・アムペロンスキー(Vadim Ampelonsky) はモスクワ・タイムズに「彼らには悪い実績があります。毎年、ユーザ・データの安全性をめぐる大きなスキャンダルがある」と述べた。
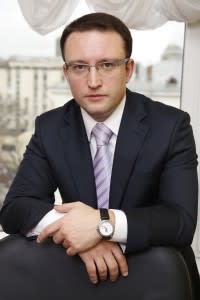
photo: Вадим Вячеславович :Ампелонский (Vadim Ampelonsky)
しかし、多くのアナリストは、今回の裁判がどう見てもこれまで試されてない2014年の保護法が実施されることを証明することを目的とした世論操作のための裁判であると主張する。
ロシアでは、多くは法律が2011-2012年のモスクワ路上での抗議活動への反応として実装されたことを示唆した。そこにおいて、ソーシャル・ネットワークがコミュニケーションの主役を演じた。Roskomnadzorはソーシャル・ネットワークに対しより大きな支配を望むが、これまで、機能できる新しい法律を制定できなかった。
○アンドレイ・コンニヤ(Андрей Коняев : Andrei Konyaev)(人気がある科学ウェブサイトN+1のエディタ)は、「管理できないのならRoskomnadzorは監督機関でありえない.。これは、国内の消費に関し、Roskomnadzorが機能していることを示すことを目的としたものである」と述べた。
○アンドレア・アレキシーエフ・ソルヴァトフ(Andrei Alekseyevich Soldatov (Андрей Алексеевич Солдатов)(Internet Defense Society NGOの代表)は、この問題につき次のように述べた。
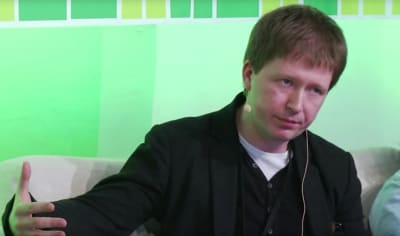
photo:(Андрей Алексеевич Солдатов:Andrei Andrei Alekseyevich Soldatov )
******************************************************************************************
(注1) Baker & McKenzie LLP「ロシアにおける個人情報保護の強化:ロシア国内のデータベース使用が、2015年1月1日から義務付けられる見通し」 が詳しく解説している。
(注2) 改正個人データに関するロシア連邦法(Federal Law No. 242-FZ 2014 ) を参照されたい。
なお、ロシアの個人情報保護法(Federal Law on Personal Data, No.152-FZ, July 27, 2006)個人情報取扱者の義務や安全管理措置に関する規定を定めている。
(注3) Roskomnadzor1設置の法的根拠 参照。
(注4) ロシアのIT監視社会問題の記事の例として2016.2.3 global voices記事「 ISPs Take Kremlin to Court Over Online Surveillance」等が参考になる。
(注5)「データローカライゼーション法」は、ロシア個人情報保護法を含む3つの連邦法の改正法として、2015年9月1日に施行された。同改正法では、ロシア国内の事業者(外資系企業の現法、支店および駐在員事務所を含む)および海外の事業者であっても、ロシア国内向けのウェブサイトを通じて個人情報を収集する者は、ロシア国民の個人情報をロシア国内のサーバー等で保存、保管しなければならないこと、ならびに、ロシア国内の事業者は、個人情報(ロシア国民のものであるか否かを問わない)を処理するサーバーの場所を通信・情報技術・マスコミュニケーション監督庁(Roskomnadzor)に通知しなければならないことなどが定められた。(ジェトロ「外資に関する規制 」から一部抜粋)。
(注6) 同改正法の英語版をMORRISON & FOERSTER LLPが作成している。
*********************************************************************************
Copyright © 2006-2016 芦田勝(Masaru Ashida).All Rights Reserved.You may reproduce materials available at this site for your own personal use and for non-commercial distribution.
コメント
コメントを投稿