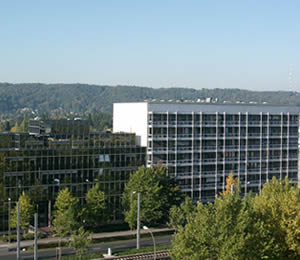
ドイツ連邦情報セキュリティ庁(BSI)の概観写真
Last Updated:April 2,2021
11月20日 (金)夜10時頃から厚生労働省のHPへのアクセスが不能となるいわゆる「DDoS攻撃」を受け、国際的ハッカー集団アノニマスが声明を出したというニュースがまことしやかに伝えられている。本ブログ原稿を書いている11月21日(土)午前9時過ぎになってもアクセス不能は解消されていない。同省は対外接続を遮断したのである。
今回のDDoS攻撃はあきらかに「APT攻撃」である。ATP攻撃とは簡単にいうと「特定の相手に狙いを定め、その相手に適合した方法・手段を適宜用いて侵入・潜伏し、数か月から数年にわたって継続するサイバー攻撃のこと」とされている。もし、このような攻撃が仮にわが国のさらに重要な国家機関、国防機関、基幹産業等への情報インフラ・システムに向けられたとしたら、テロどこではないリスクが発生することは言うまでもない。
ところで、筆者の手元にこの分野ではわが国以上に感度の高いと思われるドイツの「連邦情報セキュリティ庁(Bundesamt für Sicherheit in der Informationstechnik:BSI)」が11月19日に「2015年情報セキュリティ白書(BSI veröffentlicht Bericht zur Lage der IT-Sicherheit in Deutschland 2015)」を公表した旨のニュースが届いた。
同ブログは、具体的な内容には欠けるものの、国家の基幹インフラのリスク対策問題に疎いとされるわが国のIT関係者やシステム運営責任者等への、今取り組むべき重要課題に関する警告の意味で仮訳する。
○ドイツ連邦情報セキュリティ庁( Bundesamt für Sicherheit in der Informationstechnik:BSI) (筆者注1)は、「ドイツ連邦2015年版 ITセキュリティの現状に関する報告書(Die Lage der IT-Sicherheit in Deutschland 2015)」 (52頁)を発表した 。 (筆者注2)(筆者注3)ベルリンで連邦内務大臣トーマス・デメジエール(Thomas de Maizière)とBSI長官ミハエル・ハンゲ(Michael Hange )は、同報告書を公表した。
同報告書は、現在のドイツのITセキュリティの状況およびサイバー攻撃の原因と各機関への攻撃について説明、分析したものである。BSIは同年次報告書から引き出されるドイツにおけるITセキュリティを向上させるための解決策について議論した。
年次報告書によると、ITシステムにおける弱点や脆弱性が原因とされる事故の発生件数は依然、高いレベルのままであり、またサイバー空間での非対称脅威が危険にさらされていることを示している。 2015年の一連のITセキュリティ事件を見ると、サイバー攻撃の手段および方法の急速な専門化を示している。
○これは、「APT攻撃(APT)」 (筆者注4)と呼ばれる攻撃について特に当てはまる。これらAPTは、企業や行政機関に対する大きな脅威を現在および将来に引き起こす。 APT攻撃の実態はほとんどは一般に多くは知られていない。 しかし、このカテゴリに当てはまるものとしては、2015年は5月のドイツ連邦議会へのサイバー攻撃や同4月にフランスのテレビチャンネルTV5モンドへのサイバー攻撃等が含まれる。
現在のITセキュリティ状況は、情報技術の革新と複雑さの継続的な高い率と世界のIT市場における競争圧力の影響を受けている。 現在進行中のデジタル化は、主に機能的および経済的要因を通じ、グローバルな視点で決定される。 ITセキュリティの側面は、さまざまな理由からプロバイダーやユーザーにより同一視されない。
○本レポートの主要目標:重要インフラの保護
2015年BSI年次報告書の一つの焦点は、ITへの依存度を高める機能面の重要インフラの保護である。 年次報告書は、多くの重要なインフラ産業はよく自社のITセキュリティにつき安全な位置づけにあるといえる状況を示している。しかし、いくつかの産業ではITセキュリティにつき累積的需要(pent-up demand)がある。 ダイナミックな脅威の状況を考えれば、企業のリスク管理の一環として、ITセキュリティを検討することは他の企業や機関のためだけでなく、重要なインフラストラクチャといえる。
BSI長官ミハエル・ハンゲは「すべての企業にサイバー攻撃が行われているという事実に適応する必要があり、また、その損害を大幅に低減するには、強化する必要がある被害の予防、検出および対処の柱の強化しなければならないと述べている。
ドイツのITセキュリティ状況の詳細については、BSIのウェブサイトでダウンロードが可能であり、「2015年版ITセキュリティの状況に関する報告書」として利用できる。
****************************************************************************************
(筆者注1) BSI (Bundesamt für Sicherheit in der Informationstechnik) は、ドイツの連邦政府においてコンピュータと通信のセキュリティ担当部門である。コンピュータ・アプリケーションのセキュリティ、重要インフラ (critical-infrastructure) の保護対策、インターネットセキュリティ、暗号、盗聴対策、セキュリティ製品の認証、およびセキュリティ評価機関 (test lab) の認定を、専門分野および責任範囲としている。 ボンに本拠を置き、職員数は 約600 名を超える。2009年10月16日より Michael Hange が長官を務めている。Wikipediaから一部抜粋。
(筆者注2) BSIのいわゆるセキュリティ白書は原則、毎年12月頃発刊されており、同時に英語版もほぼ毎年出されている。過去の英語版へのリンク手順を以下解説する。なお、BSIの白書の英訳版は2015年以降は、2016年版(https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/Securitysituation/IT-Security-Situation-in-Germany-2016.html)、2018年版(https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/Securitysituation/IT-Security-Situation-in-Germany-2018.html)である。
①BSIのHP(https://www.bsi.bund.de/DE/Home/home_node.html)を開く

②右上の”service”を選択
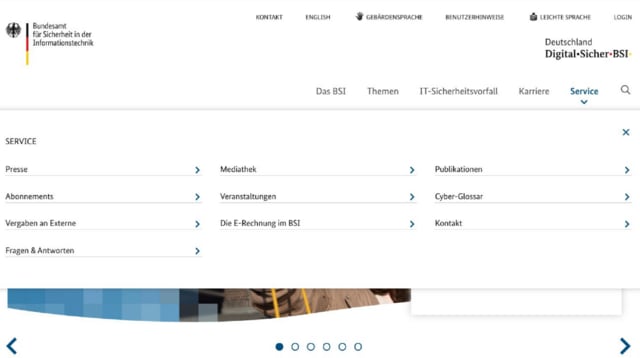
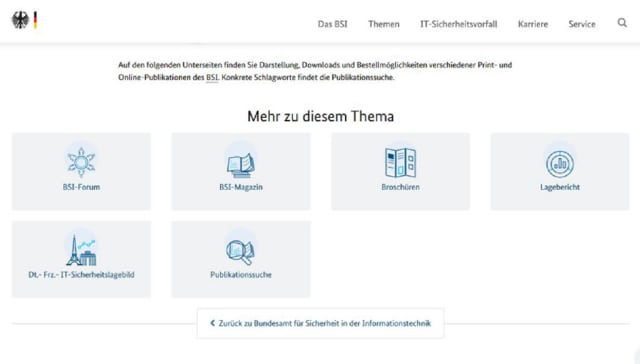
③さらなるテーマ別を選択→刊行物一覧
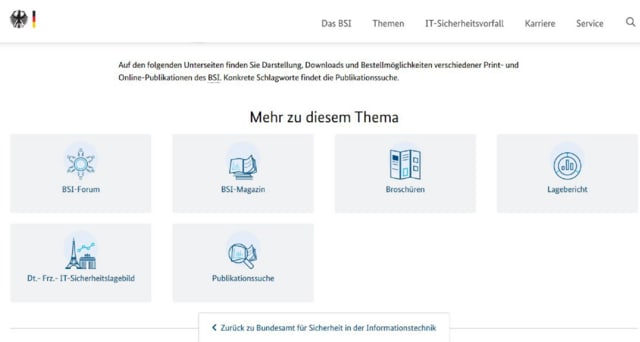
④更なる刊行物の検索(Publikationsuche)をクリック
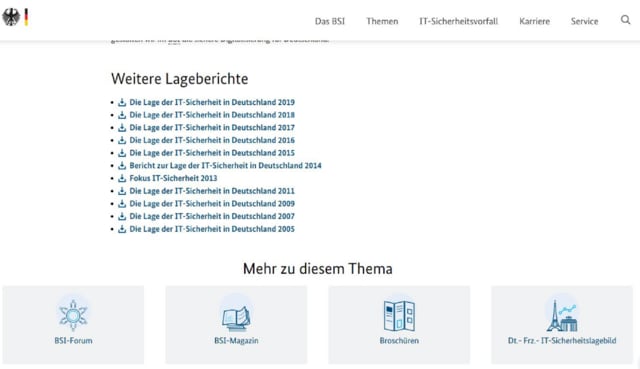
⑤年度別白書の選択、ドイツ語版が表示(必ずダウンロードして読む)
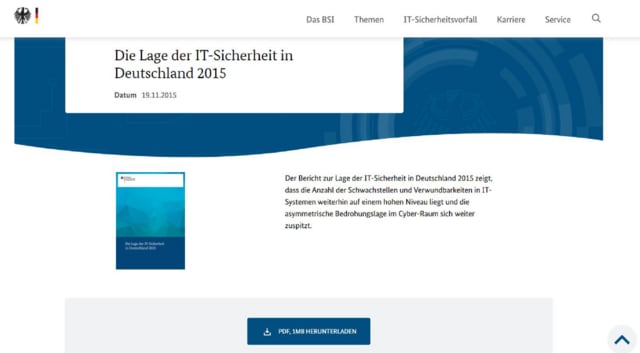
「2015年ドイツのITセキュリティの状況(Die Lage der IT-Sicherheit in Deutschland 2015)」
(https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/Publikationen/Lageberichte/Lagebericht2015.html#:~:text=Der%20Bericht%20zur%20Lage%20der,Cyber%2DRaum%20sich%20weiter%20zuspitzt.)
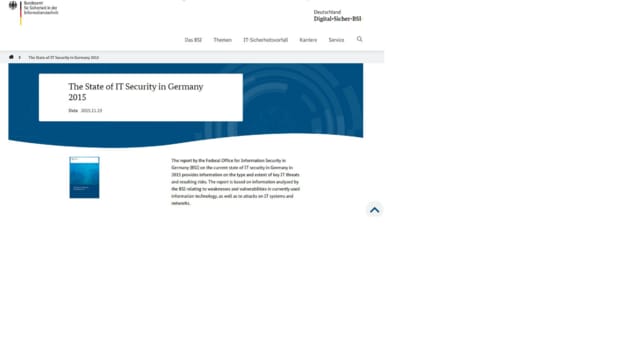
⑥その次が英語版のITセキュリティ白書「The State of IT Security in Germany 2015」(https://www.bsi.bund.de/SharedDocs/Downloads/EN/BSI/Publications/Securitysituation/IT-Security-Situation-in-Germany-2015.pdf?__blob=publicationFile&v=1)
なお、”APT”が具体的に取り上げられたのは、2014年版からである。
(筆者注3) BSIのプレスリリースから報告書の全文(PDF:52頁)に当ろうとすると失敗する。本文中のURL表示にミスがあったためである。本ブログでは、筆者が独自にリンクを貼ったので問題ないと思うが、11月26日にBSI事務局の技術責任者であるフロリアン・ヒレブラント氏(Florian Hillebrand)にメールを送ったところ、翌27日にお礼のメールが届いた。登録上の技術的な理由から訂正はできないが、今後このようなミスを起こさないよう注意するという内容である。
(筆者注4) APTによる攻撃の定義および対処策について参考とすべきサイトをあげておく。
(1)中尾康二 独立行政法人情報通信研究機構(NICT)・KDDI株式会社情報セキュリティフェロー「サイバー攻撃と最近の対策ー安心・安全なサイバー空間の利活用に向けてー」:P.18からP.22でATPによる攻撃の事例やその特性を解説
(2) 2014年9月30日独立行政法人情報処理推進機構(IPA)のリリース「『高度標的型攻撃』対策に向けたシステム設計ガイド」の公開 を参照。
(3) IPAの『高度標的型攻撃』対策に向けたシステム設計ガイド(本文130頁)
***************************************************
Copyright © 2006-2015 芦田勝(Masaru Ashida).All rights reserved. You may display or print the content for your use only.
You may not sell publish, distribute, re-transmit or otherwise provide access to the content of this document.
コメント
コメントを投稿